A infraestrutura corporativa de servidores e a governança de inteligência artificial deram um passo decisivo nesta semana durante o Microsoft Ignite 2026: a gigante de Redmond apresentou oficialmente a prévia pública do Windows Server 2028 (a partir da Insider Preview Build 29706) ao lado da arquitetura de isolamento Microsoft Execution Containers (MXC). Juntas, as duas tecnologias respondem ao maior dilema enfrentado hoje por diretores de TI, engenheiros DevOps e arquitetos de segurança: como executar agentes autônomos de IA e cargas de trabalho híbridas sem abrir brechas catastróficas na rede interna.
Enquanto gerações anteriores de sistemas operacionais corporativos tratavam o endurecimento de segurança (hardening) e a aceleração de modelos locais como etapas manuais pós-instalação, o Windows Server 2028 nasce desenhado sob a filosofia de segurança por padrão (Secure by Default) e inferência híbrida nativa.
O Que Muda no Windows Server 2028: Hardening Nativo, ReFS Boot e IA Local
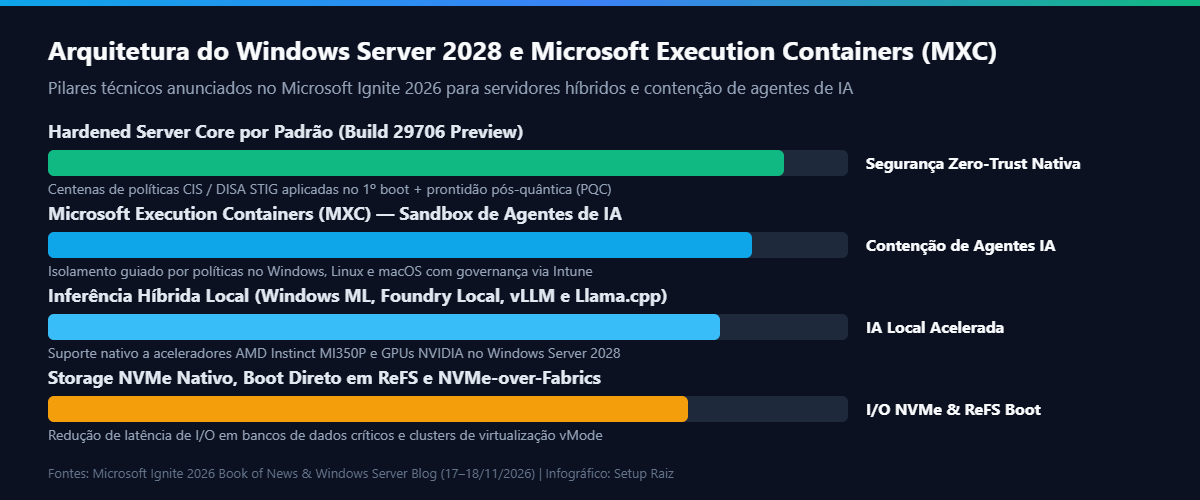
Historicamente, provisionar um novo servidor Windows em produção exigia a aplicação de extensos scripts de Group Policy (GPO) ou Desired State Configuration para alinhar o sistema aos benchmarks de segurança CIS e DISA STIG. No Windows Server 2028, a edição Server Core já aplica centenas dessas políticas restritivas desde o primeiro boot, desativando protocolos legados vulneráveis, priorizando autenticação Kerberos moderna e preparando a pilha TLS para algoritmos de criptografia pós-quântica (PQC).
Na camada de armazenamento e hardware, o novo sistema operacional traz avanços aguardados há anos por administradores de data center:
- Boot Direto em ReFS e NVMe-over-Fabrics Nativo: o Resilient File System (ReFS) passa a ser suportado diretamente na partição de inicialização, aliado a drivers nativos de altíssimo desempenho para armazenamento NVMe e conectividade NVMe-oF sem sobrecarga de camadas SCSI legadas.
- Inferência Híbrida de IA no Próprio Servidor: integração nativa com Windows ML, Foundry Local, vLLM e Llama.cpp, além de suporte otimizado de fábrica para aceleradores de última geração da NVIDIA e da linha AMD Instinct MI350P.
- Gestão Unificada via Intune e vMode: disponibilidade geral do modo de virtualização no Windows Admin Center (
vMode) e gerenciamento de patches e conformidade conectado diretamente ao Microsoft Intune.
Microsoft Execution Containers (MXC): Como Conter Agentes de IA em Produção
O segundo grande pilar técnico revelado no Ignite 2026 ataca um problema que surgiu com a explosão dos sistemas agênticos: quando um agente autônomo de IA ganha permissão para rodar comandos no terminal, ler arquivos e acionar APIs externas, uma única injeção de prompt maliciosa (Prompt Injection) pode transformar o assistente em um vetor de exfiltração de dados.
Para resolver isso na raiz, a Microsoft lançou o framework open-source Microsoft Execution Containers (MXC) — já apoiado por líderes do setor como OpenAI e Meta. O MXC funciona como uma camada de contenção orientada por políticas estritas (Policy-Driven Containment) compatível com Windows, Linux e macOS. Em vez de rodar scripts ou ferramentas de terceiros no contexto direto do usuário ou do servidor principal, cada tarefa invocada pelo agente de IA é encapsulada em uma sandbox isolada cujo nível de isolamento pode variar desde processos restritos no sistema operacional até micro-máquinas virtuais completas.
| Camada / Recurso Técnico | Modelo Tradicional (Windows Server 2022/2025) | Novo Padrão (Windows Server 2028 + MXC) |
|---|---|---|
| Hardening Inicial (CIS / STIG) | Manual via GPOs e scripts pós-instalação sujeitos a erro humano. | Centenas de travas nativas aplicadas por padrão desde o 1º boot no Server Core. |
| Execução de Agentes Autônomos de IA | Permissões amplas sobre sistema de arquivos, variáveis e rede local. | Isolamento estrito via Microsoft Execution Containers (MXC) gerenciado pelo Intune. |
| Inferência de Modelos Locais (LLMs) | Configuração complexa de drivers e runtimes de terceiros. | Suporte integrado a Foundry Local, vLLM, Llama.cpp, GPUs NVIDIA e AMD MI350P. |
| Pilha de Storage & Sistema de Arquivos | Boot restrito a NTFS; pilha NVMe com tradução intermediária. | Boot direto em ReFS, driver NVMe nativo por padrão e NVMe-over-Fabrics. |
Impacto Prático para Arquiteturas Cloud Híbridas no Brasil
Para empresas brasileiras que operam sistemas críticos — desde ERPs e bancos de dados financeiros até pipelines modernos de atendimento automatizado —, a combinação do Windows Server 2028 com os containers MXC chega em um momento estratégico. Diante das novas exigências de licenciamento dos EUA para exportação de chips de IA no Brasil, extrair o máximo de eficiência de clusters híbridos locais com Foundry Local e vLLM permite rodar modelos enxutos perto dos dados do negócio com latência mínima.
Além disso, a contenção por políticas do MXC complementa perfeitamente a resposta a vulnerabilidades críticas de runtime — como vimos hoje no alerta sobre a falha crítica Java4Shell (CVE-2026-114938) em servidores x86 —, garantindo que mesmo um processo comprometido não consiga movimentar-se lateralmente pela rede corporativa.
Quer modernizar seus servidores, sistemas web e agentes de IA com segurança empresarial?
A Setup Raiz projeta e gerencia infraestruturas Linux e Windows Server, pipelines de CI/CD, sistemas PDV e automações inteligentes com isolamento seguro para empresas que exigem alta disponibilidade.
Falar com a Engenharia da Setup Raiz →Fontes e Referências Oficiais
- Microsoft Ignite 2026 Official Book of News — Windows Server 2028 Preview & Enterprise AI Infrastructure
- Windows Experience Blog — Microsoft Ignite 2026: Building Windows for the Next Era of Work
- Windows Developer Blog — Microsoft Execution Containers (MXC): Policy-Driven Containment for AI Agents
- TudoCelular — Microsoft anuncia prévia do Windows Server 2028 com foco em segurança e IA híbrida