Enquanto milhões de jogadores aguardam o desbloqueio oficial de Grand Theft Auto VI nos consoles, laboratórios globais de inteligência de ameaças emitiram um alerta urgente nesta quarta-feira (18 de novembro de 2026): a onda de golpes de GTA 6 para PC tornou-se uma das maiores campanhas de distribuição de malware infostealer e ransomware do ano. Aproveitando a ansiedade do público e a ausência de uma versão oficial para computadores no lançamento, grupos cibercriminosos espalharam centenas de falsos instaladores, convites de “Acesso Antecipado” e supostos emuladores em redes sociais, anúncios patrocinados e fóruns.
O ponto central que todo usuário e administrador de rede precisa ter em mente é absoluto: não existe versão oficial de GTA 6 para PC em novembro de 2026. A estreia mundial confirmada pela Rockstar Games contempla exclusivamente o PlayStation 5, PlayStation 5 Pro e Xbox Series X|S. Qualquer arquivo executável (.exe, .msi ou .iso) que prometa rodar o jogo no Windows neste momento é, sem exceção, uma armadilha projetada para comprometer o sistema.
Como Funcionam os Golpes de GTA 6 para PC e os Loaders de Infostealer
De acordo com levantamentos recentes divulgados pela imprensa especializada e por analistas de cibersegurança, a engenharia social por trás dos golpes de GTA 6 para PC evoluiu muito além dos antigos sites de torrent amadores. As campanhas atuais utilizam páginas clonadas com identidade visual idêntica à do Rockstar Games Launcher, vídeos gerados ou editados por inteligência artificial no YouTube e TikTok com milhares de comentários automatizados (bots) e repositórios falsos que simulam ferramentas de pré-carregamento (Pre-Load Unlocker).
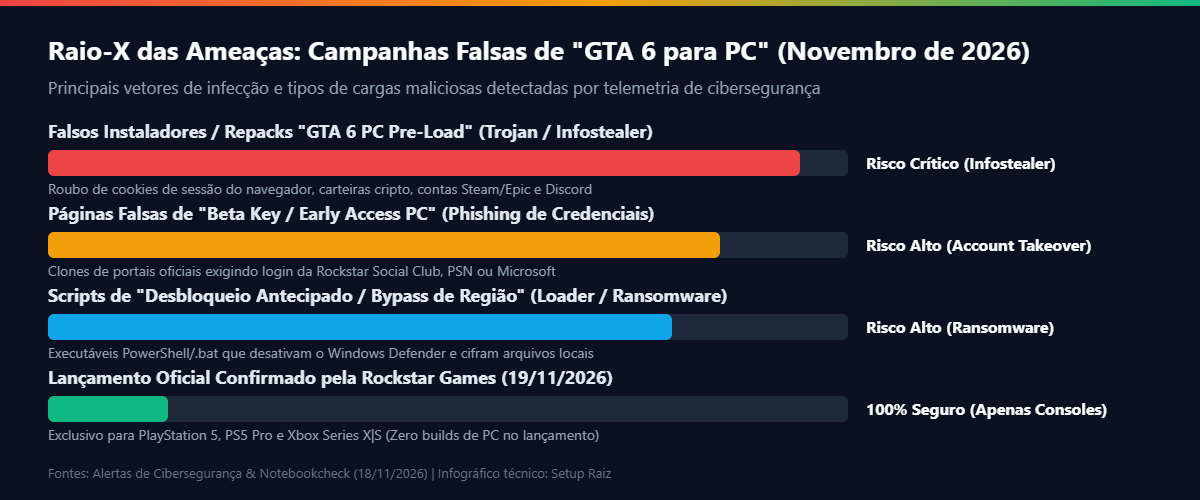
Do ponto de vista técnico, quando a vítima baixa o suposto instalador — que muitas vezes é inflado artificialmente com arquivos nulos (file pumping) para exibir dezenas de gigabytes e parecer legítimo —, o programa solicita privilégios de Administrador no Windows e executa scripts ocultos em PowerShell. Esses scripts adicionam exclusões silenciosas no Microsoft Defender e injetam variantes modernas de Infostealers (como famílias derivadas de Lumma Stealer, RedLine e Vidar) diretamente na memória RAM.
O Que o Malware Rouba em Segundos e o Alerta Sobre o “Truque da Nova Zelândia”
O grande perigo dos infostealers modernos distribuídos nos golpes de GTA 6 para PC é que eles não dependem de capturar a digitação da senha em tempo real. Em menos de dez segundos após a execução, o binário malicioso varre os bancos de dados locais dos navegadores (Chrome, Edge, Brave, Opera e Firefox) e extrai os tokens e cookies de sessão já autenticados. Com isso, o invasor assume o controle imediato das contas da vítima — driblando inclusive a autenticação de dois fatores (2FA) — em serviços como:
- Plataformas de Jogos e Comunidades: contas da Steam (incluindo inventários valiosos), Epic Games, PlayStation Network, Xbox Live e tokens de sessão do Discord.
- E-mails Corporativos e Gerenciadores Locais: sessões abertas do Gmail, Outlook/Microsoft 365, painéis de nuvem (AWS, Azure, Cloudflare) e extensões de carteiras de criptomoedas.
- O Risco do “Truque da Nova Zelândia” nos Consoles: paralelamente aos golpes no PC, relatos destacados pelo Notebookcheck apontam alertas para jogadores de console que tentam alterar a região da conta ou utilizar redes VPN/DNS duvidosas para destravar o jogo antes da meia-noite local, prática que tem sido explorada por páginas falsas de “ativação regional” para capturar logins da Microsoft e da PSN.
| Modalidade de Isca Detectada | Comportamento Técnico no Sistema | Como Identificar e Evitar |
|---|---|---|
| Instalador “GTA 6 PC Collector’s / Crack / Repack” | Executa Infostealer via PowerShell, rouba cookies de sessão e desativa o antivírus nativo. | 100% fraudulento: o jogo não possui build para PC no lançamento de novembro de 2026. |
| Convites de “Beta Tester PC” ou Chaves Gratuitas | Páginas de Phishing com formulários OAuth falsos para sequestro de contas PSN, Xbox e Steam. | A Rockstar não distribui chaves de teste por Discord, e-mail promocional ou anúncios em redes. |
| Ferramentas de “Unlock Antecipado / Fuso da Nova Zelândia” | Proxies maliciosos e scripts de rede que interceptam tráfego ou instalam Ransomware. | Aguardar o horário oficial da loja da sua região no console com firmware atualizado. |
O Risco para o Home Office e Empresas (BYOD): Quando o PC Pessoal Infecta a Rede
Embora os golpes de GTA 6 para PC pareçam um problema restrito ao universo do entretenimento, o impacto recai diretamente sobre pequenas, médias e grandes empresas. Com a consolidação do trabalho remoto e híbrido, é muito comum que profissionais utilizem o mesmo computador desktop de alto desempenho (equipado com GPU dedicada) tanto para lazer à noite quanto para acessar o ambiente corporativo, repositórios Git, painéis financeiros ou servidores SSH durante o expediente.
Como analisamos recentemente em nosso especial sobre a nova onda global de ciberataques com ransomware e IA em 2026, a maioria das invasões corporativas modernas começa justamente com credenciais de funcionários vazadas por infostealers em máquinas domésticas. Se você quer acompanhar a cobertura real do jogo sem correr riscos, confira nossos dados oficiais dos testes de GTA 6 no PS5 Pro e Xbox Series X|S.
Como Evitar Golpes de GTA 6 para PC e Recuperar o Sistema
- Desconecte a Máquina da Rede Imediatamente: remova o cabo Ethernet ou desligue o Wi-Fi para interromper a exfiltração de pacotes pelo servidor de Comando e Controle (C2).
- Encerre Todas as Sessões Ativas a Partir de Outro Dispositivo: usando o celular (em rede 4G/5G), acesse as configurações de segurança do Google, Microsoft, Steam, bancos e redes sociais e clique em “Sair de todos os dispositivos” para invalidar os cookies roubados, trocando as senhas em seguida.
- Realize uma Formatação Limpa do Sistema: como loaders modernos criam tarefas agendadas e persistência no registro do Windows, a reinstalação limpa via mídia USB confiável é o caminho mais seguro.
Sua empresa protege os acessos, servidores e sistemas contra vazamento de credenciais?
Na Setup Raiz, implementamos arquiteturas seguras em nuvem, sistemas web sob medida, automação comercial e políticas de segurança Zero-Trust para blindar a operação do seu negócio.
Conhecer Soluções de TI e Segurança da Setup Raiz →